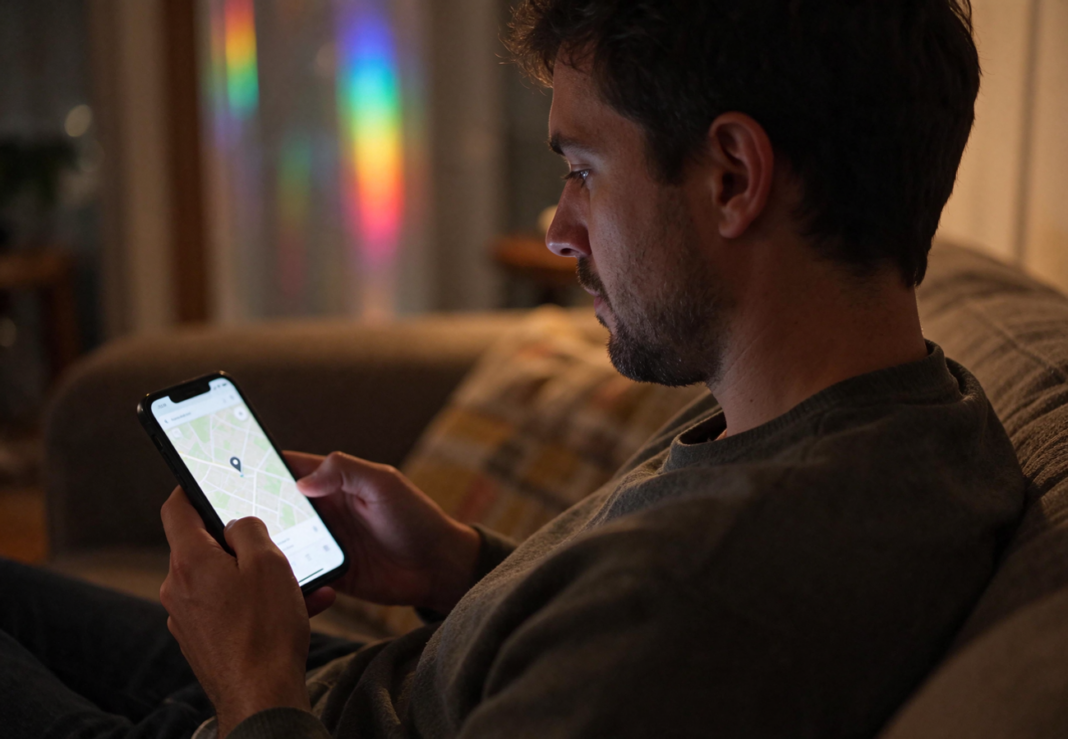
Hay una frase que oigo mucho: «He pasado un antivirus por el móvil y no tiene nada». Se dice con alivio, y con razón, porque cuesta muy poco decirlo y da mucha tranquilidad. Pero en muchos casos de control y seguimiento ese alivio es falso. El móvil puede estar perfectamente limpio y la persona, aun así, localizada día y noche.
Quiero defender una idea que me parece incómoda y que creo que en la conversación sobre ciberseguridad falta: nos hemos acostumbrado a buscar el espía dentro del teléfono, cuando muchas veces la puerta de entrada está fuera. Está en la cuenta de Apple, de Google o de Samsung que lleva tu móvil.
Un antivirus no detecta lo que no está en tu móvil. Si el acceso es a tu cuenta, lo que hay que revisar es la cuenta.
El espía que no hay que instalar
Piensa en cómo funciona un programa espía de los que se venden para vigilar a una persona: alguien tiene que tener tu móvil en la mano, instalarlo, esconderlo y mantenerlo. Es trabajo, deja rastro y a veces se detecta.
Ahora piensa en lo que ya trae tu móvil de fábrica. Si lo pierdes, quieres poder encontrarlo, y por eso los tres grandes fabricantes han construido un sistema para eso: Buscar en Apple, Encontrar mi dispositivo en Google, SmartThings Find en Samsung. Funcionan desde un navegador, desde otro móvil, desde cualquier sitio. Solo piden una cosa: entrar con tu cuenta.
Y ahí está el problema. Estas herramientas están muy bien diseñadas para el caso para el que existen, el de quien ha perdido el móvil y es la dueña o el dueño. Ninguna sabe si quien está entrando es esa persona o alguien que conoce su contraseña. Con la cuenta abierta se ve en un mapa dónde está el dispositivo y, según el fabricante, también se puede hacerlo sonar, bloquearlo o borrarlo. En Samsung además se pueden compartir ubicaciones con contactos y programar avisos cuando el dispositivo llega o sale de un lugar. En Google, el móvil recibe una notificación cuando se le consulta, pero si no lo tienes delante, o la ves y piensas que es un fallo, pasa desapercibida.
Por eso un análisis del móvil no encuentra nada: no hay nada que encontrar. Lo que habría que revisar es la cuenta, y eso casi nadie lo hace.
¿Quién entra y cómo?
Aquí no hace falta imaginar a nadie con grandes conocimientos técnicos. Los accesos más habituales son estos:
La pareja o expareja es el caso más frecuente en lo que vemos. Muchas relaciones pasan por una fase en la que compartir contraseñas parece un gesto de confianza: «no tengo nada que esconder». Años después, esa contraseña sigue funcionando. Y aunque la hayas cambiado, puede haber una sesión que siguió abierta en un dispositivo ajeno, que sigue activa hasta que alguien la cierra.
El entorno cercano también cuenta. Una persona de la familia, una amistad o alguien con quien compartes piso que ve cómo desbloqueas el móvil, que lo coge un momento «para poner una canción», que se queda con tu código. Con el código de desbloqueo de un iPhone se pueden hacer cambios importantes en la cuenta, y por eso Apple añadió la Protección de dispositivo robado en iOS 17.3, que exige reconocimiento facial o dactilar y aplica una espera para ciertos cambios cuando no estás en un lugar habitual. Si tienes iPhone y no la has activado, hazlo.
Y luego están las personas que no conoces, que consiguen una contraseña con un mensaje falso que imita a tu banco, a tu operadora o al propio fabricante. Parece cosa de otro tiempo, pero sigue funcionando porque funciona.
Por qué esto nos toca de lleno
En la comunidad LGTBIQ+ una ubicación no es un dato neutro. Dice si pasas por un local de ambiente, por la sede de una asociación, por una consulta médica o por la casa de alguien con quien no quieres que te vean. Para una persona que no ha salido del armario, o que vive en un entorno donde salir tiene consecuencias, que alguien sepa dónde está en cada momento es una forma de amenaza que no necesita ni un mensaje. Si ya te están amenazando con revelar tu orientación o tu identidad, hemos hablado de ello aquí. Y en las relaciones con control, saber dónde estás es muchas veces la primera pieza.
Cómo cerrar de verdad esa puerta
Lo que sigue no es una lista de «buenas prácticas». Es el orden en el que yo lo haría, porque unas cosas dependen de otras.
La contraseña de la cuenta
Si la conoce alguien más, o la usaste en otro sitio, o es corta, cámbiala. Ha de ser larga, única y no estar apuntada en algo que otras personas puedan ver. Un gestor de contraseñas lo hace fácil, y conviene que esté protegido con su propia clave, que solo sepas tú.
Verificación en dos pasos, bien configurada
Cuando otra persona sabe tu contraseña, el segundo paso es lo único que le impide entrar. Pero si ese segundo paso llega por SMS a un móvil que comparte con alguien, o a un correo al que también accede, no protege nada. Mejor una app de autenticación o una llave de acceso (passkey) que viva solo en tus dispositivos.
Las sesiones abiertas
Es lo que más se olvida. Cambiar la contraseña no siempre cierra las sesiones que ya estaban iniciadas. Entra en los ajustes de seguridad de tu cuenta de Apple, de Google y de Samsung, busca la lista de dispositivos con sesión iniciada y elimina cualquiera que no reconozcas, incluidos aquellos que fueron tuyos y ya no lo son: el móvil antiguo, el ordenador del trabajo o el de tu ex.
Los datos de recuperación
Son la puerta trasera. Quien controle el correo o el teléfono de recuperación puede pedir un restablecimiento de contraseña. Comprueba que ambos son tuyos y que no hay otros añadidos.
La ubicación compartida
Revisa con quién compartes tu ubicación en tiempo real, en Encontrar de Apple, en Google Maps y en SmartThings Find. En iPhone puedes dejar de compartir con una persona y esa persona no recibe aviso. Si después vuelves a compartir, sí le llega una notificación. Si lo haces por seguridad, tenlo en cuenta. Y revisa si perteneces a un grupo de Compartir en familia, porque ahí también hay permisos de ubicación.
Las revisiones que ya traen los sistemas
En iPhone con iOS 16 o posterior, la Revisión de seguridad permite revisar quién tiene acceso a tu ubicación y a tu cuenta, y dejar de compartir en bloque. Google tiene su propia revisión de seguridad de la cuenta. Son diez minutos bien empleados.
El propio móvil
Un código de desbloqueo largo, que nadie conozca y que no teclees delante de nadie. Si quieres profundizar en el iPhone, tenemos una guía para proteger tu iPhone para que no te espíen.
Y una advertencia práctica: si sospechas de alguien cercano, piensa en cómo va a reaccionar cuando note que ya no te ve. Hacer todos estos cambios de golpe puede alertar a quien te controla. Hazlos con calma y, si tu situación es delicada, pide ayuda antes.
«Yo comparto mi ubicación porque me da tranquilidad»
Es una objeción muy razonable, y no voy a decirte que dejes de hacerlo. Compartir la ubicación con tu familia, con tu grupo de amistades o con tu pareja puede dar seguridad, sobre todo cuando vuelves a casa de noche. Es una función útil y hay muchísima gente que la usa de forma sana.
Lo que defiendo es que la decisión sea tuya, la tomes sabiendo lo que haces y puedas revisarla. Compartir porque quieres no es lo mismo que ser localizada o localizado porque alguien conoce tu contraseña. Lo primero es una elección. Lo segundo es una vulnerabilidad. Y la diferencia entre ambas se comprueba en cinco minutos.
Si sospechas que te están localizando
No borres nada: ni mensajes, ni notificaciones, ni registros de acceso. Todo puede servir.
Haz capturas, pero entiéndelas como lo que son: una buena primera prueba, no una prueba definitiva. Para que valga ante un juzgado hay que certificar su autenticidad, y en la Asociación Rainbow eSafe contamos con herramientas para certificar evidencias digitales.
Certifica antes de cambiar nada. Al cerrar sesiones o cambiar contraseñas puedes perder justo lo que demuestra el acceso.
Acceder a la cuenta de otra persona sin su permiso puede tener consecuencias legales, y si te ha pasado puedes denunciarlo.
Si quieres que revisemos tu caso, escríbenos en rainbowesafe.com/contacto. Desde la Asociación Rainbow eSafe te acompañamos.